回望最近的3期商法专栏文章:AI工具合规,是让企业用得规范;网络侵权维权,是让企业守得住权益;网络安全底线,是让企业防得住风险。本期专栏文章,将进一步把这些相对分散的应对方式,收拢成一套企业自己就能管起来的数据治理框架。
这不是要推翻前几期的内容,恰恰相反,此前的每一条红线、每一个动作,都是这套框架的一部分。只不过,要把它们装进一个可复用的“制度盒子”里,企业就不会每次遇事都临时想对策,而是能有章可循、持续去做。
中小企业尤其需要这种“轻量”的做法——不用像大企业那样堆砌系统、铺排人力,也能完成数据风险管理。
01 为什么中小企业也需要数据合规?
先看四个常见场景:
●员工离职带走客户名单→商业秘密泄露,企业追悔莫及;
●服务器被勒索病毒攻击→客户数据、财务记录全丢,业务停摆;
●客户投诉“你们泄露了我的信息”→一张罚单可能让一年利润归零;
●监管检查时被问到“你的数据管理制度是什么”→拿不出任何书面材料。
有些企业主觉得“数据合规是大企业的事,我这小公司处理的信息不多”。但要注意两点:一是法律并不以企业规模大小来区分义务——只要你处理个人信息、开展数据处理活动,就须依法履行保护义务;二是监管正在从“事后追责”转向“日常监管”,2025年施行的《个人信息保护合规审计管理办法》要求,处理超过1000万人个人信息的处理者须每两年至少开展一次合规审计——这类制度正在把数据合规推向常态化。
02“轻量级”数据合规四步法
搭建一套基础的数据合规体系,不必动辄引入昂贵的外部系统。建议按以下四步循序推进: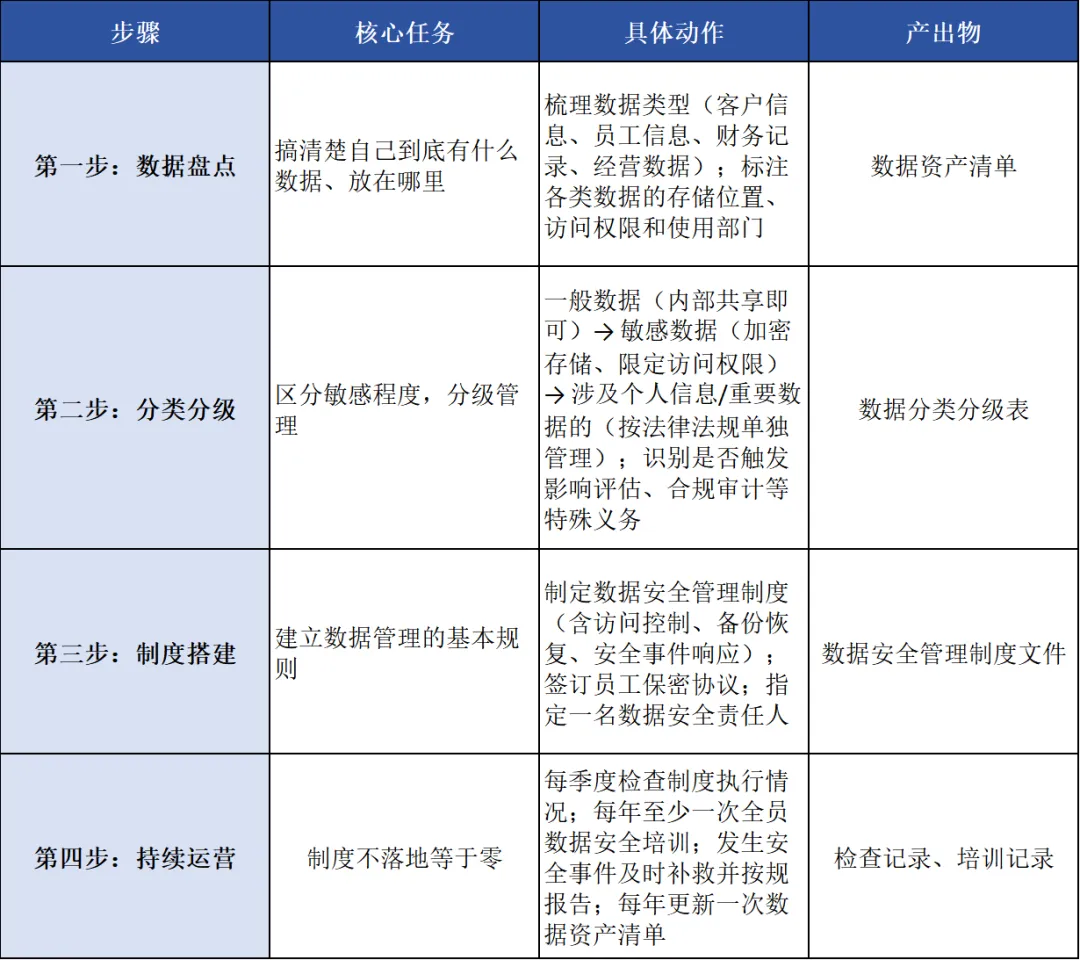
这四步的内在逻辑是,盘点让你“看清家底”,分级让你“分清轻重”,制度让你“有章可循”,运营让你“落地生根”。缺少任何一步,这个体系都容易流于形式。
03 三件事,让这套体系真正管用
第一件:让它“够轻”
中小企业首先需要注意的是不要把合规体系“做重”——模仿大企业堆砌几十页制度、启用若干系统,结果执行不下去。轻量版的核心是“够用即可”:制度文件能指导员工在实际工作中怎么做,比写得面面俱到但无人遵守重要得多。
第二件:让它“活着”
有些企业定完制度就束之高阁。真正有效的数据合规体系,应当是每年随业务变化滚动更新的“活文件”——新增了AI工具、开通了跨境电商、换了服务系统,都要同步审视数据管理制度是否需要调整。
第三件:让它“有人管”
不必专职设立部门,但一定要指定一名数据安全责任人,可由负责人或法务兼岗,明确其职责。出了问题有“牵头的人”,日常有“监管的人”,体系才不会空转。
04 特别提醒:三类企业要格外上心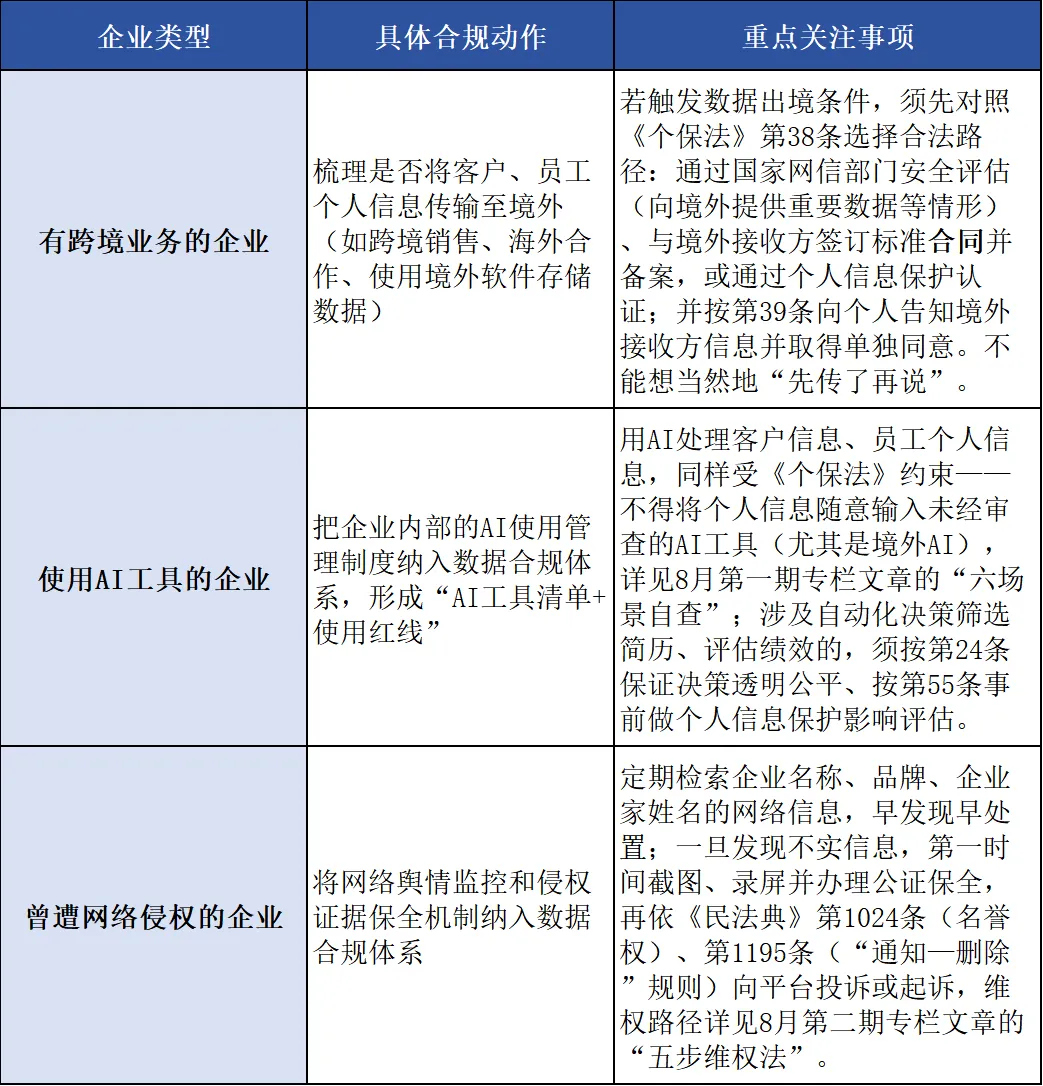
05 结语
回望近期的商法专栏文章主题:帮助企业规范地“用AI”“反侵权”,守住安全“底线”,本期给出企业搭建治理体系建议。4期看似话题各异,实则指向同一件事——民营企业正在迈入“数字合规”时代,而合规的本质不是束缚,是让企业能更长久、更安心地经营。
数据合规,护的不只是企业的数据,更是企业能走多远的路。中小企业合规不必一步到位,也不必向大企业看齐。从一份数据资产清单、一份分类分级表、一名责任人开始,把这些“小动作”坚持做下去,就已经迈出了关键一步。
中小企业也需要数据合规体系?四个步骤轻量化搭建
作者:北京展达律师事务所来源:北京展达律师事务所
回望最近的3期商法专栏文章:AI工具合规,是让企业用得规范;网络侵权维权,是让企业守得住权益;网络安全底线,是让企业防得住风险。