摘要
数据保护信任标志(Data Protection Trustmark,简称DPTM)由新加坡通信媒体发展局(IMDA)与个人数据保护委员会(PDPC)联合推出,是一项自愿申请、经第三方独立审查的企业级数据保护管理体系认证。它是企业自愿申请、经独立评估机构核实其数据治理政策、流程与实践确已建立并实际运行的认证标志。
2025年7月,DPTM由行业认证正式升级为新加坡国家标准SS 714:2025,由IMDA联合Enterprise Singapore、新加坡标准理事会共同推动,认证的权威性与国家层面的认可度进一步提升。
对计划进入或已经在新加坡开展业务的企业而言,DPTM是判断自身数据治理体系是否达到当地公认标准的重要参考,也是与新加坡本地客户、跨国公司总部及政府相关方建立信任的可识别信号。
一、制度定位与法律框架
(一)制度沿革与规模
DPTM于2019年由IMDA推出,旨在为企业提供一套可验证的数据治理成熟度标准。自推出以来,已有150余家机构获证,覆盖咨询、保险、云计算、金融科技等多个行业。2025年7月,制度正式纳入新加坡标准体系,标志着DPTM从行业倡议性质的认证,升级为具有国家标准地位的数据治理基准。
(二)DPTM与PDPA的关系:不可相互替代
这是理解DPTM制度定位的核心前提。
PDPA是新加坡个人数据保护的基本法律,由PDPC负责执法,对所有在新加坡处理个人数据的机构(政府机构除外)具有强制约束力,违反可能招致PDPC的调查、执法指令乃至罚款。
DPTM并非PDPA的替代性合规证明,取得认证也不构成企业已完全符合PDPA的法律推定。DPTM所证明的,是企业已按照官方认证标准建立并实际运行了一套数据保护管理体系。该体系客观上有助于支撑企业的PDPA合规,但企业仍须独立评估并履行其在PDPA项下的具体法定义务——例如收集目的的告知与同意、使用与披露范围的限制、跨境传输规制、数据留存与销毁、数据泄露通报等,不能以持有DPTM作为免除上述义务的理由。
(三)制度渊源:核心原则与认证要素
DPTM认证标准围绕4项核心原则展开:
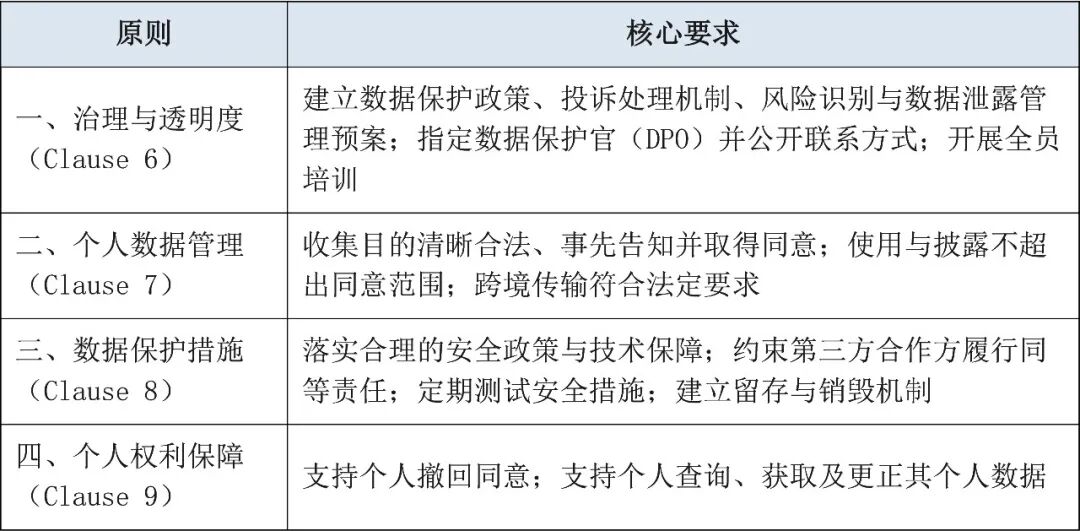
以上四项原则以概括性要求为准,具体审查细则由官方实施指引及所选认证机构掌握。以下补充几项与法定时限直接相关的实施要点,供企业对照自身流程:
◈数据泄露处理:发现疑似泄露后应在30个日历日内完成风险与影响评估;一旦确定构成可通报泄露,须在3个日历日内通知PDPC;通知门槛为造成重大伤害/影响,或涉及500人以上。数据处理方(DI)发现泄露后,须无不当延误地通知委托组织。
◈查询与更正请求:应在30天内回复个人的查询或更正请求,如无法按时处理,须在该期限内书面告知预计回复时间;更正请求不得向个人收费,查询请求可收费但须提前书面告知费用。
◈数据保护设计:建议在系统、产品或服务的设计阶段即纳入数据保护措施,例如默认采用较高隐私保护设置、收集环节采用勾选同意(opt-in)而非默认同意(opt-out)、测试环境避免使用生产环境的真实个人数据等。
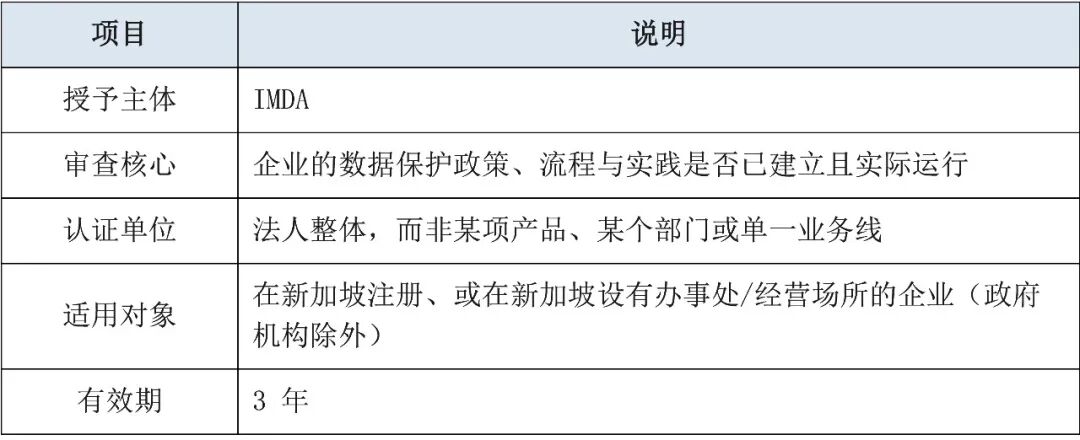
认证要素概览:
(四)与ISO 27001/27701、CBPR/PRP等国际框架的关系
这是出海企业常见的疑问点。DPTM聚焦于个人数据治理体系,认证单位为法人整体;ISO 27001聚焦于信息安全管理体系,ISO 27701是在此基础上扩展的隐私信息管理体系,CBPR/PRP则是跨境隐私规则/隐私识别体系下的独立认证机制。四者的审查依据、认证主体与适用场景并不相同,境外企业即便已持有ISO 27001/27701认证,或已在其他司法辖区取得CBPR/PRP认证,也不能自动等同或替代DPTM;反之亦然。
但在跨境数据传输这一具体环节上,二者存在明确的衔接点:企业向持有CBPR或PRP认证的境外接收方传输个人数据时,该认证可以作为满足新加坡法律项下传输限制义务的合规依据之一。也就是说,CBPR/PRP不能替代DPTM认证本身,但在跨境传输环节可以与DPTM的要求直接衔接。
此外,三者虽不能自动互相替代,却建立在相近的数据治理基础之上——风险识别、政策文件、数据全景盘点、第三方管理、培训与审核记录等要素在各框架间高度重合。已完成DPTM建设的企业,在后续申请ISO 27001/27701或CBPR/PRP等认证时,可复用大量既有制度与证据,显著提高后续认证的效率,这也是不少企业选择以DPTM作为数据治理体系建设起点的现实考量之一。
二、是否必须申请:法律强制性与商业价值分析
(一)法律层面:非强制性认证
在现行法律框架下,DPTM不是任何法律法规要求企业必须取得的资质,企业不申请DPTM并不构成对PDPA或其他法律的违反。这一点应与企业在PDPA项下的强制性法定义务明确区分。
(二)商业层面:事实上的准入门槛
尽管法律上并非强制,DPTM在特定商业场景中往往构成事实上的准入条件。2025年升级为国家标准后,预计政府相关采购与招投标场景对DPTM的参考度将进一步提高;在金融、云计算、咨询等数据密集型行业,已有相当数量的代表性企业完成认证:
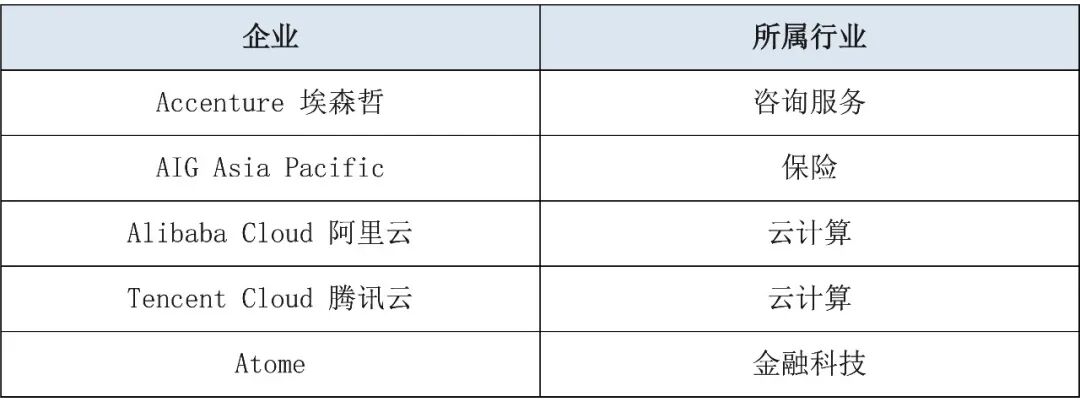
数据来源:IMDA官方DPTM认证机构名单(2026年9月更新)。
这一分布反映出,在客户对数据处理规模和敏感度要求较高的行业,DPTM正在成为供应商准入、大型企业合作评估中一项被普遍参考的标准。
(三)对出海/跨境企业的特别意义
◈区域枢纽角色:许多出海企业将新加坡作为东南亚/亚太区域总部或数据处理中心,DPTM建立的治理框架可作为向区域子公司、母公司复制推广的数据治理基线,而不仅是单一实体的合规文件。
◈缩短尽调与谈判周期:对不熟悉境外企业内部管理体系的新加坡本地客户、跨国公司总部或政府相关方而言,DPTM是一个可快速识别的第三方背书,有助于缩短反复说明与补充材料的时间成本。
◈国际框架的衔接基础:如前所述,DPTM建设过程中形成的治理体系可为后续申请ISO 27001/27701、CBPR/PRP等认证奠定基础,对计划在多个司法辖区建立数据治理一致性的出海企业具有叠加价值。
(四)不申请的潜在风险
不申请DPTM可能导致企业被排除在特定招投标或供应商名单之外;在与已持证的本地企业或跨国公司进行合作谈判时,企业需要以其他方式(如提供内部管理体系文件、第三方审计报告、法律意见书等)证明其具备同等水平的数据治理能力,谈判成本更高,结果也存在更大不确定性。
三、申请主体与适格要件
原则上,申请主体应在新加坡注册或设有办事处/经营场所,且不属于政府机构。
认证单位为法人整体,而非某项产品、某个部门或单一业务线——同一集团下不同登记主体,须分别提出申请,不能以某一部门或产品的名义合并申请。
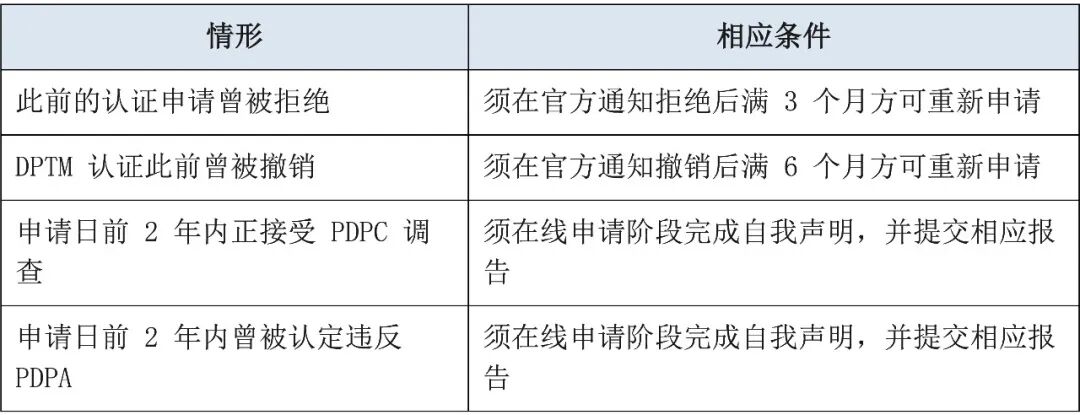
若企业存在以下情形,须先满足相应等待期或披露要求:
认证机构选择的法律关系:企业可自主选择独立评估机构开展评估,企业与该评估机构之间直接形成合同关系;官方不是该合同的一方,也不对评估机构提供的服务提供任何担保或承担相应责任。企业在选择评估机构时应自行审慎评估。
四、申请操作指南:两阶段流程
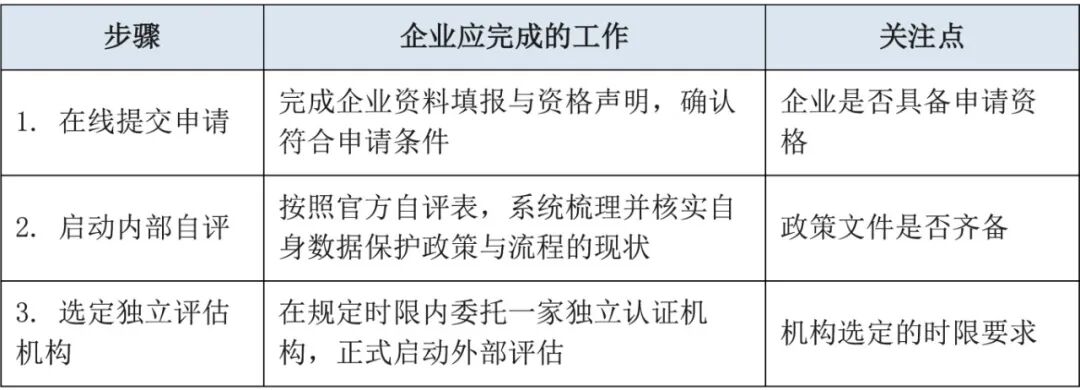
整体流程分为「申请」与「评估」两个阶段,由企业自主发起、独立第三方机构核查、官方最终审定颁证。
申请阶段
评估阶段
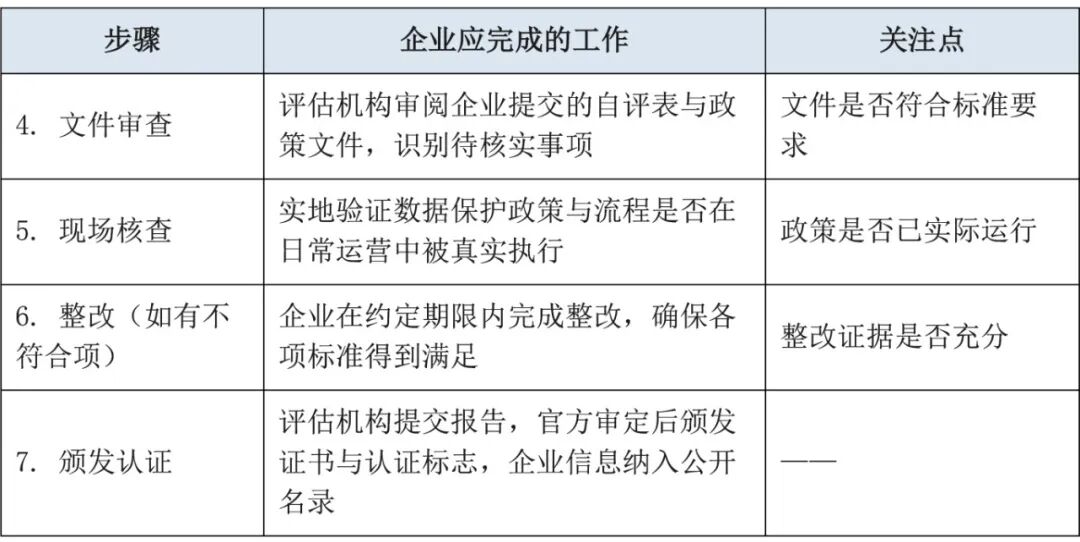
整体流程预计需要3–5.5个月,具体时长视企业规模、材料准备情况及整改需求而定。
实务提示
◈常见误判:不少企业误以为“符合PDPA基本要求”即等同于满足DPTM标准,但DPTM要求的治理结构、风险应对与问责机制远超PDPA的底线要求。
◈常见不足:正式书面政策文件缺失或不完整——即便日常操作中已有一定保护措施,仍可能因缺乏文档化证据被判定不符合。
◈培训流于形式:审核方通常不认可“仅一次数十分钟的通用外部在线课程”式的培训,需要有实质性、持续性且可留痕的员工培训记录。
◈材料响应滞后:提交材料拖延、对审核方问询响应不及时,会直接拖长整个认证周期。
◈中小企业的实施阻力:日常运营流程调整、人员培训、安全工具引入等方面所需的资源投入常被低估。
◈建议做法:正式申请前先开展内部差距分析,寻求专业顾问协助,可有效缩短认证周期并降低过程中的不确定性。
五、取得后的持续义务
DPTM并非一次取得后永久有效。
◈有效期:3年。企业应在到期前至少9个月启动重新认证申请,逾期未申请,认证将于到期后失效。
◈重大变更通报义务:有效期内如发生以下情形,企业须及时通报官方,可能触发额外审核:企业名称、注册地址或联系信息变更;企业控制权变更;组织架构或运营方式发生可能影响合规能力的调整;产品或服务范围发生可能影响既有认证条件的变化。
◈认证标志使用的法律边界:认证标志仅代表企业整体已获认证,不得以任何方式暗示某一具体产品或服务已获认证。认证暂停、撤销或到期后,企业须立即停止使用认证标志及相关物料。
因此,DPTM应被视为一套持续运营的管理体系,而不是一次性提交文档的项目。
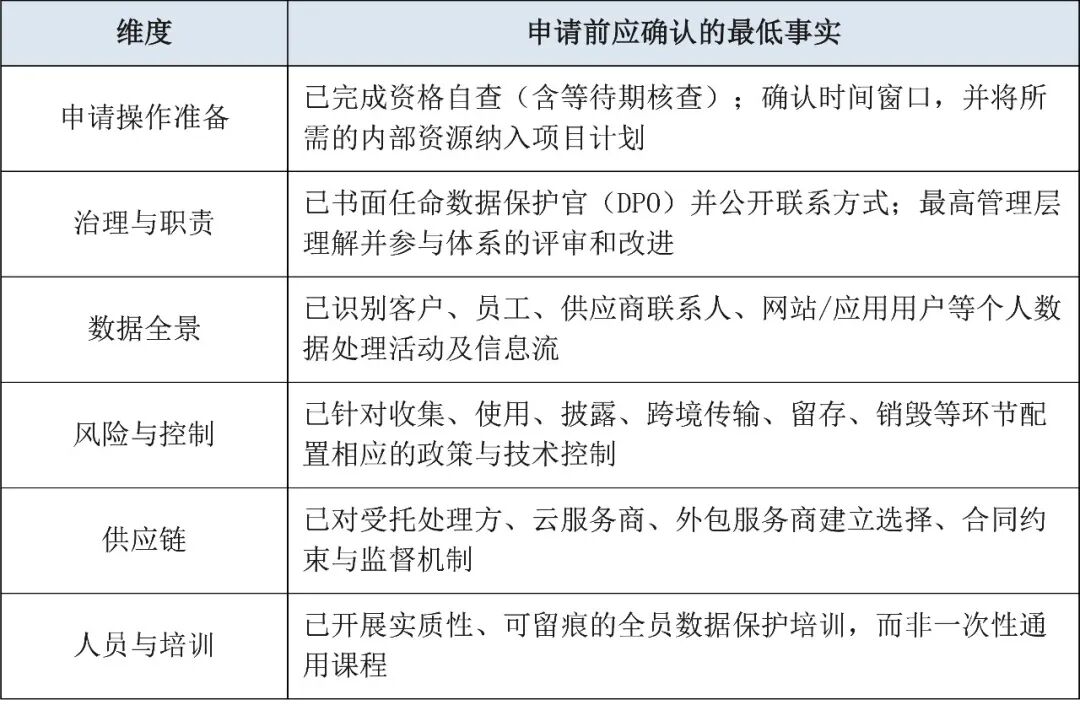
六、申请前差距自评清单
建议先用下表进行内部差距评估,将制度文件、实际行为与证据记录对应起来,再进入正式递交阶段。
七、建议
对出海新加坡的企业而言,DPTM的取舍不应是单纯的合规问题,而应作为商务拓展策略和投资价值的角度纳入统一评估。
先识别目标市场环境,梳理目标客户、合作伙伴与招投标方的实际要求,判断认证是否构成事实上的准入门槛和高价值事项;开展差距评估;再结合业务规模、时间窗口与内部资源,制定分阶段的建设和申请计划。将DPTM视为持续运行的管理体系而非一次性文件项目,是通过审查并长期维持资质的关键。
如贵司希望进一步了解DPTM或就申请细节作进一步探讨,欢迎与我们联系。我们可结合贵司具体情况,给予更具针对性的分析与操作建议,并由本地合规团队提供专业支持。
使用说明:本文件依据IMDA公开资料、网络信息及实务经验整理,不构成正式法律意见。本文不涉及SS 714:2025项下具体审查细则与操作要求,实际审查标准以受理机构提供的官方实施指引为准。具体申请规则、认证机构安排等请以官方最新规定及所选认证机构要求为准。
数据保护信任标志(Data Protection Trustmark,简称DPTM)由新加坡通信媒体发展局(IMDA)与个人数据保护委员会(PDPC)联合推出,是一项自愿申请、经第三方独立审查的企业级数据保护管理体系认证。它是企业自愿申请、经独立评估机构核实其数据治理政策、流程与实践确已建立并实际运行的认证标志。
2025年7月,DPTM由行业认证正式升级为新加坡国家标准SS 714:2025,由IMDA联合Enterprise Singapore、新加坡标准理事会共同推动,认证的权威性与国家层面的认可度进一步提升。
对计划进入或已经在新加坡开展业务的企业而言,DPTM是判断自身数据治理体系是否达到当地公认标准的重要参考,也是与新加坡本地客户、跨国公司总部及政府相关方建立信任的可识别信号。
一、制度定位与法律框架
(一)制度沿革与规模
DPTM于2019年由IMDA推出,旨在为企业提供一套可验证的数据治理成熟度标准。自推出以来,已有150余家机构获证,覆盖咨询、保险、云计算、金融科技等多个行业。2025年7月,制度正式纳入新加坡标准体系,标志着DPTM从行业倡议性质的认证,升级为具有国家标准地位的数据治理基准。
(二)DPTM与PDPA的关系:不可相互替代
这是理解DPTM制度定位的核心前提。
PDPA是新加坡个人数据保护的基本法律,由PDPC负责执法,对所有在新加坡处理个人数据的机构(政府机构除外)具有强制约束力,违反可能招致PDPC的调查、执法指令乃至罚款。
DPTM并非PDPA的替代性合规证明,取得认证也不构成企业已完全符合PDPA的法律推定。DPTM所证明的,是企业已按照官方认证标准建立并实际运行了一套数据保护管理体系。该体系客观上有助于支撑企业的PDPA合规,但企业仍须独立评估并履行其在PDPA项下的具体法定义务——例如收集目的的告知与同意、使用与披露范围的限制、跨境传输规制、数据留存与销毁、数据泄露通报等,不能以持有DPTM作为免除上述义务的理由。
(三)制度渊源:核心原则与认证要素
DPTM认证标准围绕4项核心原则展开:
以上四项原则以概括性要求为准,具体审查细则由官方实施指引及所选认证机构掌握。以下补充几项与法定时限直接相关的实施要点,供企业对照自身流程:
◈数据泄露处理:发现疑似泄露后应在30个日历日内完成风险与影响评估;一旦确定构成可通报泄露,须在3个日历日内通知PDPC;通知门槛为造成重大伤害/影响,或涉及500人以上。数据处理方(DI)发现泄露后,须无不当延误地通知委托组织。
◈查询与更正请求:应在30天内回复个人的查询或更正请求,如无法按时处理,须在该期限内书面告知预计回复时间;更正请求不得向个人收费,查询请求可收费但须提前书面告知费用。
◈数据保护设计:建议在系统、产品或服务的设计阶段即纳入数据保护措施,例如默认采用较高隐私保护设置、收集环节采用勾选同意(opt-in)而非默认同意(opt-out)、测试环境避免使用生产环境的真实个人数据等。
认证要素概览:
(四)与ISO 27001/27701、CBPR/PRP等国际框架的关系
这是出海企业常见的疑问点。DPTM聚焦于个人数据治理体系,认证单位为法人整体;ISO 27001聚焦于信息安全管理体系,ISO 27701是在此基础上扩展的隐私信息管理体系,CBPR/PRP则是跨境隐私规则/隐私识别体系下的独立认证机制。四者的审查依据、认证主体与适用场景并不相同,境外企业即便已持有ISO 27001/27701认证,或已在其他司法辖区取得CBPR/PRP认证,也不能自动等同或替代DPTM;反之亦然。
但在跨境数据传输这一具体环节上,二者存在明确的衔接点:企业向持有CBPR或PRP认证的境外接收方传输个人数据时,该认证可以作为满足新加坡法律项下传输限制义务的合规依据之一。也就是说,CBPR/PRP不能替代DPTM认证本身,但在跨境传输环节可以与DPTM的要求直接衔接。
此外,三者虽不能自动互相替代,却建立在相近的数据治理基础之上——风险识别、政策文件、数据全景盘点、第三方管理、培训与审核记录等要素在各框架间高度重合。已完成DPTM建设的企业,在后续申请ISO 27001/27701或CBPR/PRP等认证时,可复用大量既有制度与证据,显著提高后续认证的效率,这也是不少企业选择以DPTM作为数据治理体系建设起点的现实考量之一。
二、是否必须申请:法律强制性与商业价值分析
(一)法律层面:非强制性认证
在现行法律框架下,DPTM不是任何法律法规要求企业必须取得的资质,企业不申请DPTM并不构成对PDPA或其他法律的违反。这一点应与企业在PDPA项下的强制性法定义务明确区分。
(二)商业层面:事实上的准入门槛
尽管法律上并非强制,DPTM在特定商业场景中往往构成事实上的准入条件。2025年升级为国家标准后,预计政府相关采购与招投标场景对DPTM的参考度将进一步提高;在金融、云计算、咨询等数据密集型行业,已有相当数量的代表性企业完成认证:
数据来源:IMDA官方DPTM认证机构名单(2026年9月更新)。
这一分布反映出,在客户对数据处理规模和敏感度要求较高的行业,DPTM正在成为供应商准入、大型企业合作评估中一项被普遍参考的标准。
(三)对出海/跨境企业的特别意义
◈区域枢纽角色:许多出海企业将新加坡作为东南亚/亚太区域总部或数据处理中心,DPTM建立的治理框架可作为向区域子公司、母公司复制推广的数据治理基线,而不仅是单一实体的合规文件。
◈缩短尽调与谈判周期:对不熟悉境外企业内部管理体系的新加坡本地客户、跨国公司总部或政府相关方而言,DPTM是一个可快速识别的第三方背书,有助于缩短反复说明与补充材料的时间成本。
◈国际框架的衔接基础:如前所述,DPTM建设过程中形成的治理体系可为后续申请ISO 27001/27701、CBPR/PRP等认证奠定基础,对计划在多个司法辖区建立数据治理一致性的出海企业具有叠加价值。
(四)不申请的潜在风险
不申请DPTM可能导致企业被排除在特定招投标或供应商名单之外;在与已持证的本地企业或跨国公司进行合作谈判时,企业需要以其他方式(如提供内部管理体系文件、第三方审计报告、法律意见书等)证明其具备同等水平的数据治理能力,谈判成本更高,结果也存在更大不确定性。
三、申请主体与适格要件
原则上,申请主体应在新加坡注册或设有办事处/经营场所,且不属于政府机构。
认证单位为法人整体,而非某项产品、某个部门或单一业务线——同一集团下不同登记主体,须分别提出申请,不能以某一部门或产品的名义合并申请。
若企业存在以下情形,须先满足相应等待期或披露要求:
认证机构选择的法律关系:企业可自主选择独立评估机构开展评估,企业与该评估机构之间直接形成合同关系;官方不是该合同的一方,也不对评估机构提供的服务提供任何担保或承担相应责任。企业在选择评估机构时应自行审慎评估。
四、申请操作指南:两阶段流程
整体流程分为「申请」与「评估」两个阶段,由企业自主发起、独立第三方机构核查、官方最终审定颁证。
申请阶段
评估阶段
整体流程预计需要3–5.5个月,具体时长视企业规模、材料准备情况及整改需求而定。
实务提示
◈常见误判:不少企业误以为“符合PDPA基本要求”即等同于满足DPTM标准,但DPTM要求的治理结构、风险应对与问责机制远超PDPA的底线要求。
◈常见不足:正式书面政策文件缺失或不完整——即便日常操作中已有一定保护措施,仍可能因缺乏文档化证据被判定不符合。
◈培训流于形式:审核方通常不认可“仅一次数十分钟的通用外部在线课程”式的培训,需要有实质性、持续性且可留痕的员工培训记录。
◈材料响应滞后:提交材料拖延、对审核方问询响应不及时,会直接拖长整个认证周期。
◈中小企业的实施阻力:日常运营流程调整、人员培训、安全工具引入等方面所需的资源投入常被低估。
◈建议做法:正式申请前先开展内部差距分析,寻求专业顾问协助,可有效缩短认证周期并降低过程中的不确定性。
五、取得后的持续义务
DPTM并非一次取得后永久有效。
◈有效期:3年。企业应在到期前至少9个月启动重新认证申请,逾期未申请,认证将于到期后失效。
◈重大变更通报义务:有效期内如发生以下情形,企业须及时通报官方,可能触发额外审核:企业名称、注册地址或联系信息变更;企业控制权变更;组织架构或运营方式发生可能影响合规能力的调整;产品或服务范围发生可能影响既有认证条件的变化。
◈认证标志使用的法律边界:认证标志仅代表企业整体已获认证,不得以任何方式暗示某一具体产品或服务已获认证。认证暂停、撤销或到期后,企业须立即停止使用认证标志及相关物料。
因此,DPTM应被视为一套持续运营的管理体系,而不是一次性提交文档的项目。
六、申请前差距自评清单
建议先用下表进行内部差距评估,将制度文件、实际行为与证据记录对应起来,再进入正式递交阶段。
七、建议
对出海新加坡的企业而言,DPTM的取舍不应是单纯的合规问题,而应作为商务拓展策略和投资价值的角度纳入统一评估。
先识别目标市场环境,梳理目标客户、合作伙伴与招投标方的实际要求,判断认证是否构成事实上的准入门槛和高价值事项;开展差距评估;再结合业务规模、时间窗口与内部资源,制定分阶段的建设和申请计划。将DPTM视为持续运行的管理体系而非一次性文件项目,是通过审查并长期维持资质的关键。
如贵司希望进一步了解DPTM或就申请细节作进一步探讨,欢迎与我们联系。我们可结合贵司具体情况,给予更具针对性的分析与操作建议,并由本地合规团队提供专业支持。
使用说明:本文件依据IMDA公开资料、网络信息及实务经验整理,不构成正式法律意见。本文不涉及SS 714:2025项下具体审查细则与操作要求,实际审查标准以受理机构提供的官方实施指引为准。具体申请规则、认证机构安排等请以官方最新规定及所选认证机构要求为准。